Công cụ AI
Next.js vá bảo mật khẩn ngày 14/10: 2 lỗi Critical, ai đang chạy web Next.js cần làm gì?
Next.js phát hành bản vá bảo mật ngoài lịch ngày 14/10/2026, sửa 3 lỗ hổng trong thư viện phụ thuộc (2 Critical, 1 High). Bài hướng dẫn 4 bước kiểm tra, backup, cập nhật và kiểm thử.
 Phong Nguyen
PNTECH Writer · 13/10/2026
Ngày thứ Tư 14/10/2026, đội ngũ Next.js sẽ phát hành một bản vá bảo mật Next.js ngoài lịch thông thường (out-of-band). Theo thông báo trên blog chính thức của Next.js [S1], bản cập nhật này xử lý 3 lỗ hổng nằm trong các thư viện phụ thuộc phía thượng nguồn (upstream dependencies): 2 lỗi mức Critical và 1 lỗi mức High. Nếu bạn hoặc công ty đang chạy website, landing page hay web app viết bằng Next.js, đây là lúc chuẩn bị trước, để khi bản vá ra là cập nhật được ngay trong ngày.
Bài viết này không chỉ báo tin. PNTech tóm lại những gì đã được xác nhận, giải thích vì sao bạn nên quan tâm, rồi đi qua từng bước: kiểm tra phiên bản, backup, cập nhật, kiểm thử và theo dõi thông báo bảo mật về lâu dài.
Ảnh: PNTech tự thiết kế
Chuyện gì đang xảy ra với Next.js?
Trong bài thông báo "Upcoming Next.js Security Update", nhóm phát triển Next.js cho biết những điểm sau. Đây là toàn bộ thông tin đã được xác nhận tại thời điểm viết bài (13/10/2026):
- Thời điểm: bản cập nhật bảo mật dự kiến công bố vào thứ Tư, 14/10/2026.
- Loại bản vá: out-of-band, tức là phát hành ngoài chu kỳ bảo mật định kỳ.
- Phạm vi: 3 lỗ hổng trong các thư viện phụ thuộc upstream, gồm 2 Critical và 1 High.
- Bối cảnh: 2 trong số các bản sửa này bị hoãn từ đợt phát hành bảo mật tháng 9, vì cần phối hợp với các bên upstream.
- Chi tiết sẽ có cùng bản vá: advisory đầy đủ sẽ công bố cùng bản cập nhật, bao gồm mức độ ảnh hưởng, các phiên bản bị ảnh hưởng và hướng dẫn nâng cấp.
- Khuyến nghị: nâng cấp lên phiên bản đã vá ngay khi bản cập nhật có sẵn.
Một điểm quan trọng: hiện chưa có số phiên bản vá chính thức và cũng chưa có danh sách phiên bản bị ảnh hưởng. Mọi con số phiên bản bạn thấy trước 14/10 đều là suy đoán. PNTech sẽ cập nhật bài này khi advisory được công bố.
Vì sao 2 lỗi Critical là chuyện đáng lo?
Trong thang đánh giá lỗ hổng phổ biến, Critical là mức nghiêm trọng cao nhất. Lỗi mức này thường có thể bị khai thác dễ dàng và gây hậu quả lớn. Next.js chưa công bố chi tiết kỹ thuật, nên bạn chưa biết chính xác lỗi nằm ở đâu. Nhưng việc nhóm phát triển phải phát hành ngoài lịch đã cho thấy mức độ ưu tiên.
Với người đi làm, điều này có ý nghĩa rất thực tế:
- Website công ty, trang bán hàng, landing page chạy Next.js đều có thể nằm trong diện ảnh hưởng. Bạn không cần là lập trình viên vẫn nên hỏi đội kỹ thuật hoặc agency: "Site mình có dùng Next.js không, bao giờ cập nhật?".
- Lỗi nằm ở thư viện phụ thuộc, nên bạn không thể tự sửa code của mình để né. Cách xử lý đúng là cập nhật Next.js lên bản đã vá.
- Thời gian giữa lúc công bố lỗi và lúc bị khai thác thường rất ngắn. Khi advisory công khai, người xấu cũng đọc được. Cập nhật sớm trong ngày sẽ an toàn hơn để đến cuối tuần.
Nếu bạn quản lý nhiều site, hãy lập danh sách ngay hôm nay: site nào, ai phụ trách, deploy ở đâu (Vercel, VPS, Docker…). Ngày 14/10 bạn sẽ chỉ còn việc làm theo checklist.
Hướng dẫn 4 bước xử lý bản vá bảo mật Next.js
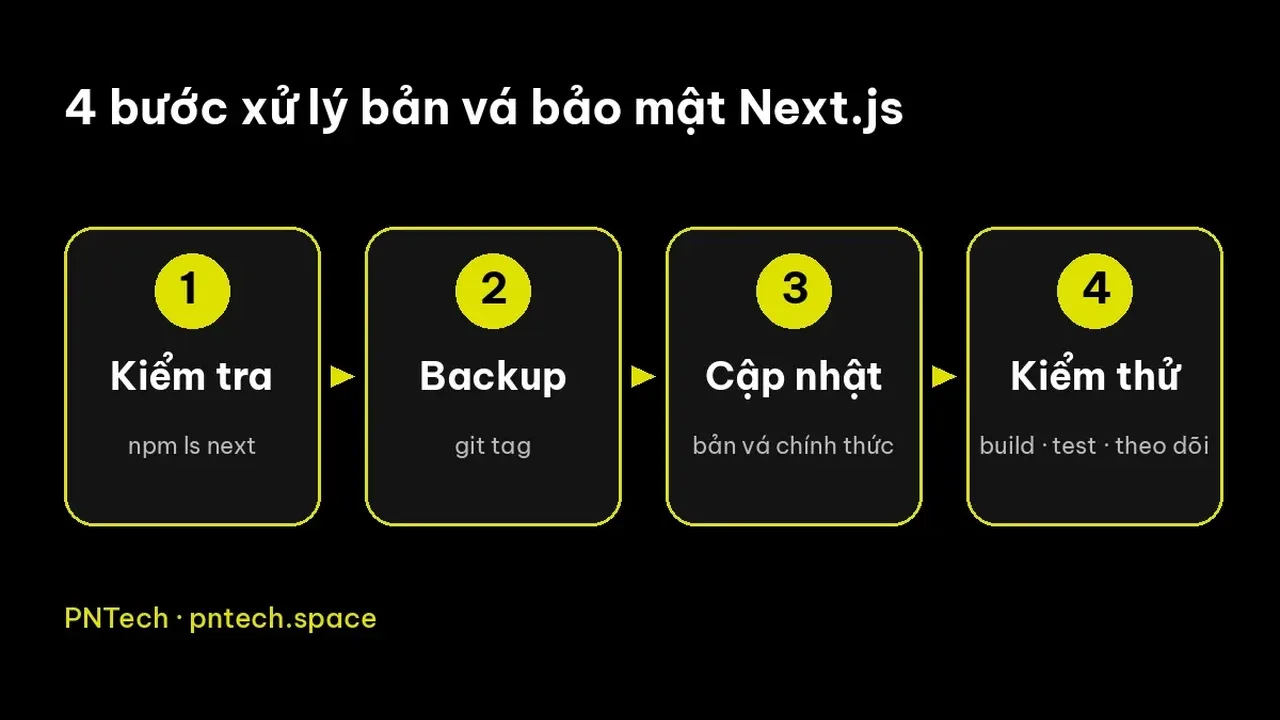 Ảnh: PNTech tự thiết kế
Quy trình dưới đây áp dụng được cho hầu hết dự án Next.js dùng npm. Nếu bạn dùng pnpm hoặc yarn, lệnh tương đương là pnpm why next hoặc yarn why next.
Bước 1: Kiểm tra phiên bản Next.js đang chạy
Mở terminal ở thư mục dự án và chạy:
npm ls next
Lệnh này cho biết phiên bản Next.js thực sự được cài trong node_modules. Đây là con số bạn sẽ đối chiếu với mục "affected versions" trong advisory.
Tiếp theo, xem dải phiên bản khai báo trong package.json:
grep '"next"' package.json
Hai con số này có thể khác nhau. Ví dụ package.json khai báo dải có dấu ^, còn lockfile lại khoá một phiên bản cụ thể. Bạn hãy ghi lại cả hai, và xem luôn package-lock.json để chắc phiên bản production đang build.
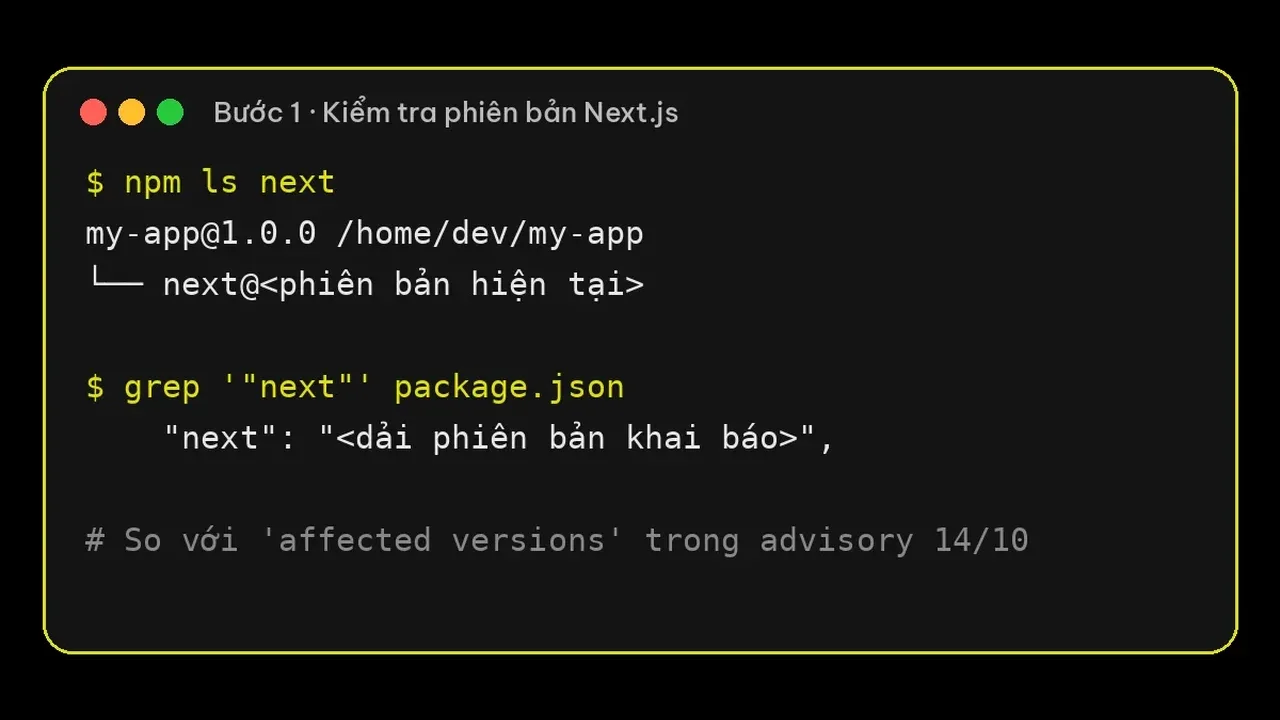 Ảnh: PNTech tự thiết kế, phiên bản trong ảnh chỉ là chỗ trống minh hoạ
Bước 2: Backup và đánh dấu điểm quay lại
Trước khi cập nhật, hãy tạo một mốc để có thể quay lại nếu bản mới làm hỏng gì đó:
git tag truoc-va-nextjs-2026-10-14
git push origin --tags
Ngoài tag Git, bạn nên:
- Ghi lại bản deploy đang chạy trên production (Vercel có lịch sử deployment để promote lại bản cũ).
- Với VPS hoặc Docker: giữ lại image hoặc thư mục build hiện tại.
- Backup cơ sở dữ liệu nếu quy trình deploy có chạy migration.
Bước 3: Cập nhật lên bản vá chính thức
Khi advisory được công bố ngày 14/10, hãy đọc kỹ mục hướng dẫn nâng cấp để biết chính xác phiên bản cần cài cho nhánh bạn đang dùng. Sau đó chạy:
npm install next@<phiên-bản-vá-theo-advisory>
Đừng đoán số phiên bản và đừng cài bừa bản canary. Nếu advisory có hướng dẫn riêng cho từng nhánh (ví dụ nhánh cũ và nhánh mới), hãy chọn đúng nhánh bạn đang chạy để tránh nâng cấp lớn ngoài ý muốn.
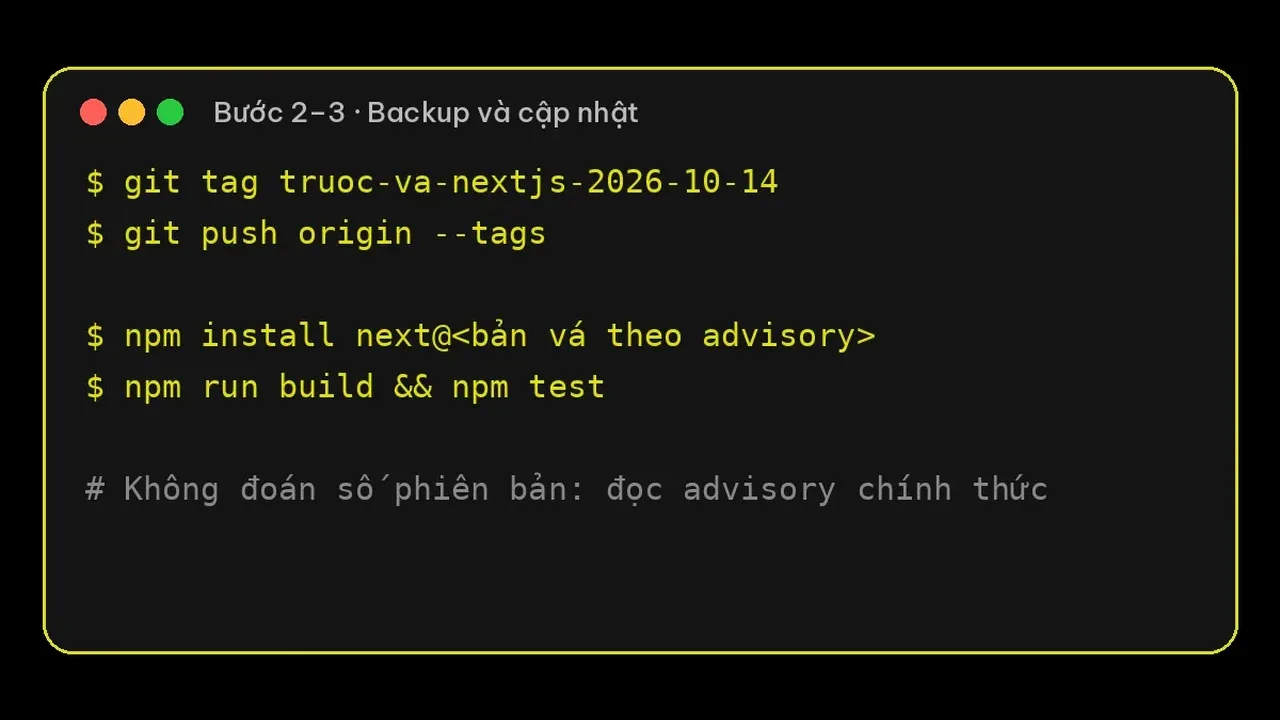 Ảnh: PNTech tự thiết kế
Bước 4: Kiểm thử và deploy
Sau khi cập nhật:
npm run build && npm test
Kiểm tra lại các luồng quan trọng: trang chủ, đăng nhập, form liên hệ, thanh toán, API route. Chạy npm ls next lần nữa để chắc phiên bản mới đã được cài. Deploy lên môi trường staging trước nếu có, sau đó mới lên production. Cuối cùng, ghi chú lại ngày giờ cập nhật và phiên bản mới cho cả team.
Theo dõi thông báo bảo mật Next.js về lâu dài
Đợt vá 14/10 sẽ không phải lần cuối. Thay vì chờ đọc tin, bạn nên tự có kênh nhận cảnh báo:
- Blog chính thức Next.js (nextjs.org/blog): nơi công bố bản cập nhật bảo mật như lần này.
- GitHub Security Advisories của repo vercel/next.js: bật "Watch → Custom → Security alerts" để nhận email.
- Dependabot hoặc Renovate: tự tạo pull request khi thư viện có bản vá bảo mật.
npm audit: chạy định kỳ trong CI để phát hiện gói có lỗ hổng đã biết.
Nếu bạn dùng trợ lý AI để lập trình, có thể kết hợp thêm bước rà soát bảo mật bằng AI. Xem thêm bài security review bằng slash command trên Claude Code. Bạn cũng có thể ghi quy trình cập nhật vào file hướng dẫn chung cho agent, như cách làm trong bài một file AGENTS.md cho nhiều coding agent.
Giới hạn và rủi ro cần biết
- Thông tin chưa đầy đủ: đến 13/10, Next.js mới công bố số lượng và mức độ lỗi. Phiên bản bị ảnh hưởng và phiên bản vá chỉ có khi advisory ra.
- Cập nhật có thể gây lỗi build: đó là lý do cần bước backup và kiểm thử, không cập nhật thẳng lên production.
- Site do agency làm: bạn cần chủ động hỏi, vì không phải đơn vị nào cũng theo dõi lịch bảo mật.
- Không áp dụng cho site không dùng Next.js: nếu website chạy WordPress hay nền tảng khác thì đợt vá này không liên quan.
Nếu bạn muốn tìm thêm công cụ giúp làm web và làm việc nhanh hơn, xem danh sách công cụ PNTech khuyên dùng.
Kết luận
Bản vá bảo mật Next.js ngày 14/10 xử lý 2 lỗi Critical và 1 lỗi High trong thư viện phụ thuộc. Việc bạn làm được ngay hôm nay là kiểm tra phiên bản, tạo điểm backup và lên lịch cập nhật. Khi advisory ra, làm đúng 4 bước: kiểm tra, backup, cập nhật, kiểm thử. Xem thêm các bài khác trong chuyên mục Lập trình của PNTech.
Câu hỏi thường gặp
Bản vá bảo mật Next.js phát hành khi nào?
Theo blog chính thức của Next.js, bản cập nhật bảo mật ngoài lịch dự kiến công bố vào thứ Tư, 14/10/2026.
Bản vá này sửa bao nhiêu lỗ hổng?
3 lỗ hổng trong các thư viện phụ thuộc upstream: 2 lỗi mức Critical và 1 lỗi mức High.
Làm sao biết website của tôi có bị ảnh hưởng không?
Chạy npm ls next trong thư mục dự án để xem phiên bản đang cài, rồi đối chiếu với danh sách phiên bản bị ảnh hưởng trong advisory sẽ công bố ngày 14/10.
Nên cập nhật lên phiên bản Next.js nào?
Hiện chưa có số phiên bản vá chính thức. Hãy dùng đúng phiên bản ghi trong advisory, không đoán hoặc dùng bản canary.
Website chạy trên Vercel có cần tự cập nhật không?
Có. Phiên bản Next.js nằm trong code dự án của bạn, nên bạn vẫn cần cập nhật dependency và deploy lại.
Nguồn tham khảo
- [S1] Next.js Blog: Upcoming Next.js Security Update (October 2026)
- [S2] GitHub: Security Advisories của vercel/next.js
- [S3] npm Docs: npm ls
Tất cả ảnh trong bài do PNTech tự thiết kế. Bài không dùng ảnh bìa chính thức của Vercel/Next.js.
Tags
- lap-trinh
- cap-nhat-bao-mat
- nextjs
- bao-mat
- web
Câu hỏi thường gặp
Tiếp theo
Tool mình đã dùng thật
Xem danh sách tool và dịch vụ đã dùng trong công việc — kèm lý do nên cân nhắc và khi nào không cần.